很多初次部署OpenVPN的用户,一开始会觉得服务端证书是可有可无的配置项,甚至为了快速调通连接直接关掉证书校验逻辑,后续遇到连接异常、流量窃听风险的时候才意识到证书的核心作用。本文围绕OpenVPN服务端证书的作用说明展开,从身份校验、加密链路逻辑、配置检查、常见误区几个维度拆解它的实用价值,帮用户避开常规配置里的安全坑点。
OpenVPN服务端证书的核心身份校验作用
OpenVPN服务端证书最基础也最容易被忽略的作用,就是服务端身份的合法性校验。客户端发起连接请求时,首先会要求服务端出示自己的专属证书,客户端会提前内置信任的CA根证书,只有服务端证书是由这个受信任的根证书签发的,客户端才会继续后续的连接流程。这个机制可以直接避免用户误连到攻击者搭建的仿冒VPN服务,防止自己的接入账号、传输数据直接泄露。
很多新手配置时会混淆服务端证书和CA根证书的权限,直接把根证书当成服务端证书加载使用,相当于放大了根证书的使用范围,一旦部署在公网的服务端被入侵,根证书私钥泄露之后,所有基于这个根证书签发的VPN节点都会失去信任基础,后续哪怕重新生成新的服务端证书也很难完全清除安全隐患。
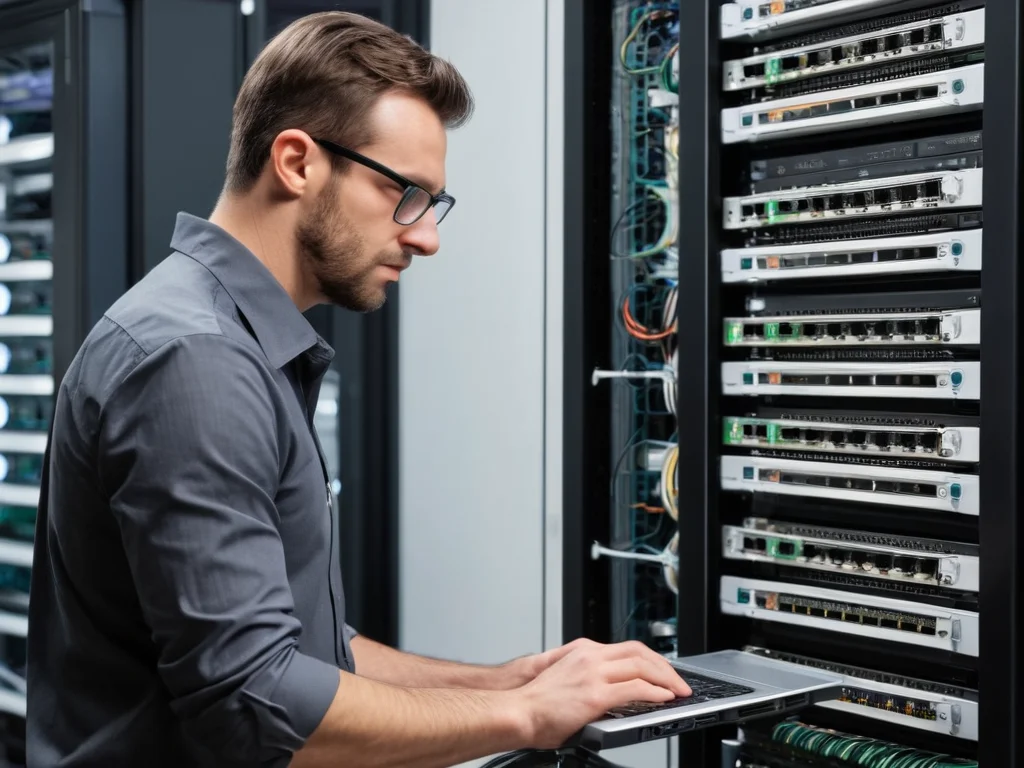
运维人员调试OpenVPN服务端相关配置,规避VPN接入的仿冒、数据窃听风险
服务端证书在传输加密链路里的实际角色
不少用户误以为服务端证书是用来直接加密业务传输流量的,实际上它的核心作用是保障会话密钥的安全协商。OpenVPN的TLS握手过程中,服务端证书携带的非对称加密算法,只会用来加密后续双方要协商的临时对称会话密钥,确认服务端身份合法之后,后续所有的业务流量都会用协商出来的轻量对称密钥完成加密,既保障了密钥交换过程不会被窃听,也不会过多消耗设备的运算性能。
如果用户为了省事直接关掉服务端证书校验,只保留用户名密码的接入验证,这种配置下哪怕设置了再复杂的加密算法,同一网络下的攻击者都可以通过中间人攻击替换握手过程中的会话密钥,直接解密所有传输的明文内容,VPN的加密防护效果会完全失效。
证书配置的前置要求与合规检查步骤
生成OpenVPN服务端证书的前置前提,VPN下载是先搭建独立的私有CA体系,不要直接使用公网公开CA签发的通用SSL证书,这类证书的签发逻辑面向普通HTTPS站点,很多默认的扩展字段不符合OpenVPN服务端证书的要求,部分版本的OpenVPN会直接拒绝加载这类不符合规范的证书。
生成完服务端证书之后,要确认证书的扩展属性里已经标记了专属的server标识,不要把普通客户端证书直接加载到服务端配置里,不符合字段要求的证书轻则导致服务端启动报错,重则会让TLS握手过程出现不可预期的逻辑漏洞,留下被攻击者利用的空间。
日常运维过程中,要定期检查服务端证书的剩余有效期,很多用户部署完OpenVPN之后就长期不更新配置,等到证书到期之后所有存量客户端都会直接连接失败,不少人排查故障时会先去检查防火墙规则、端口映射配置,浪费大量时间之后才定位到是证书过期的问题。
常见的服务端证书配置误区说明
第一个高频误区是服务端证书和客户端证书混用,不少小团队为了省掉重复生成证书的步骤,给所有接入的客户端和服务端都配置同一张证书,这种情况下只要任意一个节点的证书泄露,VPN下载整个VPN网络里的所有节点都可以被攻击者仿冒接入,完全失去了证书体系的安全边界。
第二个常见误区是随意关闭服务端证书的校验规则,很多新手调试连接时遇到证书不匹配的报错,搜到临时解决方案就直接删掉客户端配置里的证书校验字段,完全没意识到这个操作直接废掉了OpenVPN服务端证书的核心校验作用,把整个VPN的接入链路直接暴露在中间人攻击的风险下。
正常合规的部署场景里,Surfshark加速器OpenVPN服务端证书是整个VPN安全体系的第一道关卡,只要生成时遵循最小权限原则,不随意混用不同用途的证书,定期更新证书有效期,就可以挡住绝大多数针对VPN接入的仿冒、窃听攻击,不需要叠加多余的第三方验证方案,也能满足绝大多数远程办公、跨节点组网场景的安全需求。